Cómo encontrar certificado digital en el ordenador: guía paso a paso para Windows y macOS
Cómo encontrar certificado digital en el ordenador: guía paso a paso para Windows y macOS
Encabezado relacionado: Conceptos clave y ubicación típica de certificados digitales en Windows y macOS
Introducción: el certificado digital en tu día a día informático
Imagínalo como una tarjeta de identidad digital para tu ordenador. No es un simple archivo: es un sello de confianza que demuestra a otros sistemas y servicios quién eres, qué permisos tienes y, a veces, qué claves de acceso posees. En el mundo real, cuando presentas tu DNI, confías en que la persona que lo lee entienda que no estás intentando hacerse pasar por otra persona. En una PC o Mac, ese mismo concepto se aplica a los certificados digitales: sirven para firmar documentos, cifrar correos, autenticarte en servicios web y garantizar que una comunicación es realmente tuya.
Ahora bien, encontrar estos certificados puede parecer una tarea de detective si no sabes dónde mirar. En Windows y macOS las cosas se organizan de forma diferente: hay tiendas de certificados dentro del sistema, llaveros en macOS y almacenes en Windows que agrupan certificados según su función (personal, autoridades de certificación, raíces, etc.). En este artículo te guiaré paso a paso para localizar tus certificados en ambos sistemas operativos, entender qué significan y, lo más importante, saber qué hacer con ellos: importarlos, exportarlos, respaldarlos o simplemente verificarlos para evitar sorpresas cuando los necesites.
Windows: paso a paso para localizar certificados
Paso 1: prepárate para la búsqueda
Antes de empezar a brillar con tu lupa digital, asegúrate de tener privilegios suficientes. En general, los certificados que necesitas pueden estar en la cuenta de usuario o a nivel de equipo. Si vas a manipular certificados que requieren permisos elevados (por ejemplo, certificados con claves privadas para uso corporativo), es posible que necesites acceso de administrador. Ten a mano una cuenta de usuario con permisos o la clave de administrador, por si la consola te pide confirmación.
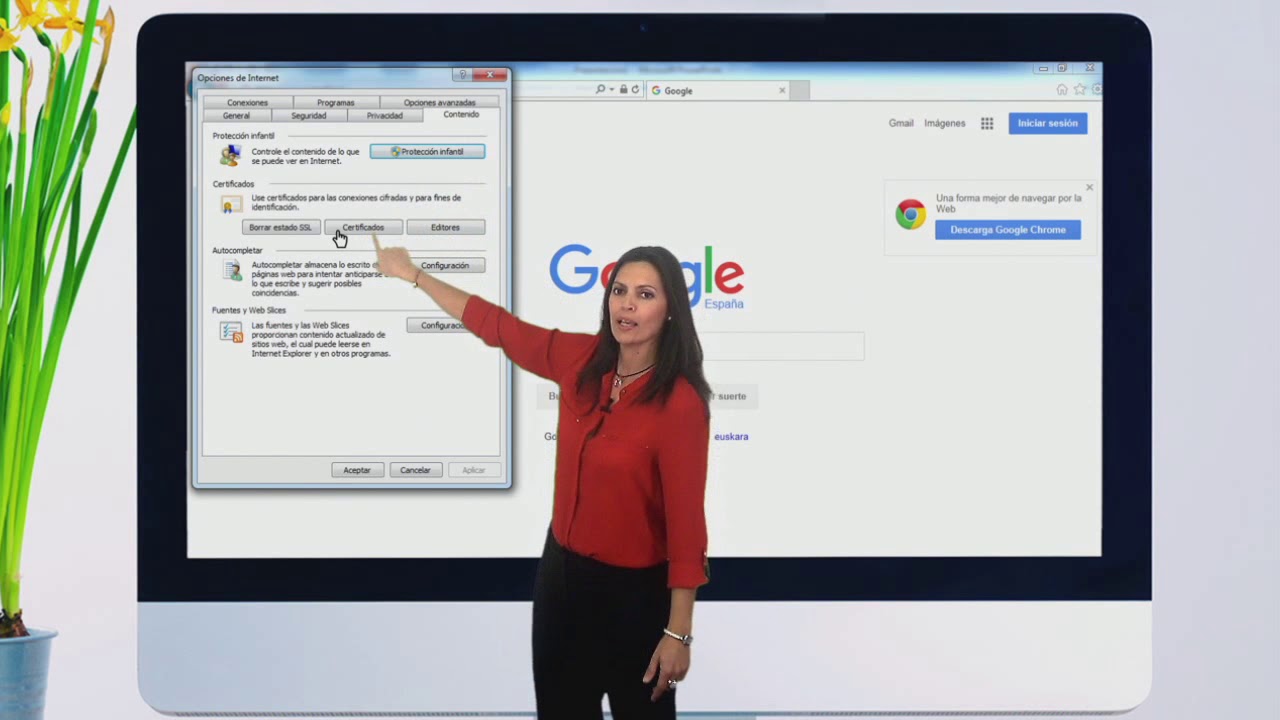
Paso 2: abrir el administrador de certificados
La forma más directa es abrir la consola de certificados de Windows. Puedes hacerlo de estas dos maneras:
- Presiona la tecla Windows + R para abrir Ejecutar, escribe certmgr.msc y pulsa Enter. Esto abrirá el «Administrador de certificados — usuario actual».
- Si necesitas ver certificados a nivel de equipo, escribe mmc en Ejecutar, pulsa Enter, y luego añade el complemento «Certificates» (Certificados) para la cuenta de equipo. Ve a Archivo > Agregar o quitar complemento, selecciona Certificados y elige Computer account (Cuenta de equipo).
En cualquiera de los casos, estarás mirando una estructura de almacenes o stores donde se agrupan los certificados en categorías como Personal, Personas de confianza (Trusted People), Autoridades de certificación raíz (Root) y muchísimas más. Piensa en ello como archivos dentro de una biblioteca organizada por tipo y uso.
Paso 3: localizar certificados relevantes
En el panel izquierdo verás varias carpetas, entre ellas:
- Personal: certificados que te pertenecen, con tu clave privada, usados para autenticación o firma.
- Trusted Root Certification Authorities: autoridades de certificación raíz en confianza por el sistema.
- Intermediate Certification Authorities: autoridades intermedias que certifican a las raíces.
- Trusted Publishers y otros almacenes según el software instalado: navegadores, herramientas de VPN o software corporativo pueden crear sus propios almacenes.
Haz clic en Personal > Certificates para empezar. Verás una lista de certificados con columnas como «Subject» (sujeto), «Issuance Date» (fecha de emisión) y «Expiration Date» (fecha de caducidad). Si no ves nada, usa la barra de búsqueda en la parte superior derecha de la ventana para filtrar por términos como “certificate”, “PFX”, “CER” o por el nombre de la entidad emisora.
Paso 4: revisar detalles de un certificado
Haz doble clic sobre cualquiera de las entradas para abrir una ventana con datos detallados. Aquí observarás:
- Subject (Asunto): a quién pertenece el certificado.
- Issuer (Emisor): la autoridad que emitió el certificado.
- Validity (Validez): fechas de inicio y caducidad.
- Thumbprint (Huella digital): una firma única que permite verificar rápidamente la identidad del certificado.
- Usage (Uso): para qué está autorizado (firma, cifrado, autenticación, etc.).
- Private key (Clave privada): indica si el certificado tiene asociada una clave privada (muy importante para la seguridad). Si ves “This certificate has a private key associated with it” significa que puedes hacer uso de claves privadas en operaciones que requieren autenticación o firma.
La visualización de estos datos es crucial para saber si un certificado es el correcto para lo que necesitas, por ejemplo, firmar documentos o establecer una VPN. Si ves que el certificado ya caducó, o la clave asociada tiene algún problema, sabrás que debes renovarlo o importarlo de nuevo.
Paso 5: exportar o respaldar certificados
Si necesitas hacer una copia de seguridad o trasladar un certificado a otro equipo, Windows te permite exportarlo. Haz clic derecho sobre el certificado deseado y selecciona All Tasks > Export. Tienes dos opciones comunes:
- Exportar con la clave privada (formato .PFX o .P12): útil cuando necesitas migrar un certificado con su clave para usarlo en otra máquina o servicio. Se te pedirá pensar en una contraseña para proteger el archivo exportado.
- Exportar sin la clave privada (formato .CER o .DER): es suficiente para certificados que solo se usan para verificación o cifrado desde el lado receptor, no para firmas o autenticación que requieren clave privada.
Guarda el archivo en un lugar seguro y recuerda la contraseña si has elegido exportar con clave privada. Si tu objetivo es solo usar el certificado en otro equipo dentro de la misma organización, consulta con tu administrador si hay políticas de exportación o herramientas específicas para migración de certificados.
Una vez que tienes el certificado exportado, es habitual necesitar importarlo en un navegador (Chrome, Edge, Firefox) o en otra instancia de Windows. En navegadores, suele haber una sección de configuración de certificados donde puedes importar archivos .PFX o .CER. En Edge y Chrome, por ejemplo, la ruta típica es Configuración > Privacidad y seguridad > Seguridades > Certificados (o Privacidad y seguridad > Seguridad > Administrar certificados).
Recuerda que algunas aplicaciones gestionan sus propias llaves y certificados. En entornos corporativos, a veces se usa software de gestión de certificados o soluciones de Single Sign-On; si ese es tu caso, sigue las guías oficiales de tu equipo de IT para evitar conflictos.
macOS: paso a paso para localizar certificados
Paso 1: abre Acceso a Llaveros (Keychain Access)
En macOS, la herramienta central para certificados es Keychain Access. Es como un gran portero que guarda certificados, claves privadas y certificados raíz. Abre Spotlight (Cmd + Espacio) y escribe «Keychain Access» o búscala en la carpeta de Utilidades dentro de Aplicaciones. Abre la app y verás una estructura de llaveros en la columna izquierda: login, System, System Roots, y a veces iCloud (si estás sincronizando llaveros)..
En la ventana principal, cambia la vista a “Certificates” (Certificados) usando el menú “Category” o la barra lateral de llaveros. Selecciona principalmente el llavero “login” (para certificados de usuario) y/o “System” (certificados a nivel de sistema). Puedes usar la barra de búsqueda para filtrar por el nombre del emisor, el sujeto o incluso por el tipo de certificado (SSL, Code Signing, Client Authentication, etc.).
Otra forma de refinar la búsqueda es usar el filtro por tipo: kines para «Certificate» o por privacidad de llaves para ver solo los certificados que tienen clave privada asociada. Esto te ayuda a distinguir entre simples certificados de identidad y aquellos que te permiten firmas o autenticaciones que requieren una clave privada.
Paso 3: revisar detalles y usos
Haz doble clic en cualquier certificado para abrir su ficha de información. Aquí verás varias pestañas: Summary (Resumen) con información básica, Details (Detalles) con campos como Subject, Issuer, Serial Number y Expiration Date, y a veces una pestaña «Trust» (Confiar) donde se definen las políticas de confianza para ese certificado.
La pestaña “Where is this certificate used” (Dónde se usa este certificado) o similar te ayudará a entender si el certificado se usa para autenticación de usuario, cifrado de correo, o para Firmar código. Si ves que la fecha de caducidad está próxima o ya expiró, sabrás que es hora de renovarlo o buscar un certificado alternativo.
Paso 4: exportar o respaldar certificados en macOS
Si necesitas exportar un certificado desde macOS, selecciona el certificado, luego en el menú superior elige Archivo > Export Items… o haz clic derecho y elige Export. Tendrás varias opciones de formato:
- Exportar como .cer (certificado público, sin clave privada) para compartir de forma segura sin la clave.
- Exportar como .p12 o .pfx (certificado con clave privada) para migrar o respaldar certificados que requieren autenticación o firma. Se te pedirá crear una contraseña para proteger el archivo exportado.
- Formato PEM o DER en algunas herramientas, útil para entornos Linux o ciertos servicios de servidor.
Guarda siempre contraseñas y archivos en ubicaciones seguras. Si trabajas con datos sensibles, considera cifrar el disco o usar un gestor de contraseñas/llaveros para evitar filtraciones accidentales.
Paso 5: importar certificados a macOS o a sistemas diferentes
Para usar un certificado en otra Mac o en una aplicación, tendrás que importarlo. En Keychain Access, usa Archivo > Import Items… y selecciona el archivo .cer o .p12 que exportaste. Si se trata de un .p12, se te pedirá la contraseña para desbloquear la clave privada durante la importación. El sistema te preguntará en qué llavero quieres guardar el certificado; elige uno adecuado (login para usuarios, System para políticas de la máquina, etc.).
Consejos prácticos para gestionar certificados en Windows y macOS
- Mantén un inventario básico: anota qué certificados tienes, para qué servicio se usan y su fecha de caducidad. Esto te evita sorpresas cuando quieras firmar un documento o conectarte a una VPN.
- Haz respaldos regulares de certificados críticos (los que incluyen claves privadas). Guarda los archivos .PFX/ .P12 en un lugar seguro y protegido mediante cifrado. Si pierdes la clave privada, el certificado deja de ser útil para su función principal.
- Renueva con tiempo: muchos certificados caducan con meses de antelación. Configura recordatorios para renovar antes de la caducidad y evita interrupciones en servicios que dependen de la autenticación basada en certificados.
- Revisa la confiabilidad de tus certificados raíz: si añades o eliminas autoridades de certificación, podrías afectar la confianza de los certificados existentes. Haz cambios solo si estás seguro de la política de seguridad de tu organización o de tu entorno personal.
- Seguridad de la clave privada: si un certificado tiene clave privada asociada, cuida esa clave como si fuera una llave del banco. No divulgues contraseñas, usa contraseñas robustas y, cuando exportes, elige protecciones de clave adecuadas.
- Entornos corporativos: si trabajas en una empresa, es común que existan políticas de administración de certificados y herramientas de gestión centralizada (MDM, PKI). Consulta con IT si no estás seguro de dónde localizar o cómo manipular un certificado crítico para el negocio.
Casos prácticos y ejemplos de uso
Caso práctico 1: firmar un documento PDF con tu certificado personal
Imagina que necesitas enviar un contrato firmado digitalmente. Primero localiza tu certificado en el almacén Personal (Windows) o en el llavero de tu usuario (macOS). Verifica que la fecha de caducidad esté vigente y que tenga la clave privada asociada. En tu lector de PDFs o en la suite de oficina, el comando de firma te permitirá seleccionar el certificado. Si el sistema te pide una contraseña para la clave privada, introdúcela. Y listo: el documento queda firmado con tu identidad digital, asegurando integridad y autenticidad.
Caso práctico 2: conectarte a una VPN corporativa
Las VPNs suelen depender de un certificado emitido por la empresa o por una autoridad de certificación de confianza. Localiza el certificado en el almacén de la empresa (en Windows, a veces en un almacén específico creado por la organización) o verifica que el certificado raíz esté instalado en System Roots en macOS. Si la VPN requiere una credencial adicional, como un PIN o un token, mantén esas credenciales a mano para completar la autenticación sin contratiempos.
Caso práctico 3: recibir correo cifrado
El cifrado de correo (S/MIME) usa certificados para cifrar y firmar mensajes. En Windows, asegúrate de que el certificado personal tenga la clave privada para poder descifrar correos entrantes y firmar salientes. En macOS, verifica que el certificado esté en el llavero login y que el cliente de correo (Mail, Outlook) esté configurado para usarlo. Si recibes un correo cifrado, el mensaje se podrá abrir solo con ese certificado adecuado y la clave asociada.
Seguridad y buenas prácticas al manejar certificados
La seguridad está en los detalles. Un certificado sin control ofrece puertas abiertas a intrusos si la clave privada termina en manos equivocadas. Por eso:
- Evalúa la necesidad de cifrar archivos exportados que contengan claves privadas con una contraseña fuerte.
- Evita almacenar certificados con clave privada en repositorios compartidos o en ubicaciones sin cifrado.
- Revisa periódicamente la vigencia de tus certificados y programa renovaciones antes de que caduquen.
- Si un certificado se ve comprometido o crees que la clave privada puede haber sido expuesta, revoca el certificado y genera uno nuevo de inmediato. En entornos corporativos, consulta el procedimiento de revocación de tu equipo de IT.
- Utiliza gestores de llaveros o soluciones de administración de certificados cuando trabajes con múltiples certificados en equipos personales o de trabajo. Esto facilita mantener la consistencia y la seguridad.
Preguntas frecuentes
A continuación, respuestas a preguntas que suelen surgir cuando las personas buscan y gestionan certificados digitales en Windows y macOS. Son clave para aclarar dudas sin perder el contexto:
¿Puedo ver el certificado sin exportarlo?
Sí. En Windows, basta con hacer doble clic en el certificado dentro del certificado store para ver sus detalles. En macOS, en Keychain Access, haz doble clic en el certificado para abrir su ficha de información. En ambos casos puedes revisar emisor, sujeto, fechas de validez y usos sin necesidad de exportar nada.
¿Qué hago si no encuentro el certificado que necesito?
Primero verifica en todos los almacenes relevantes (Personal, Trusted Root, Intermediate). En macOS, revisa también el llavero System. Si no aparece, podría estar en una cuenta distinta del usuario o no haber sido instalado en el sistema. En un entorno corporativo, puede que el certificado esté gestionado de forma central y no aparezca en tu equipo sin un perfil de MDM o un agente de gestión. Consulta con IT si corresponde.
¿Cómo sé si un certificado está caducado o revocado?
La caducidad aparece claramente en la información del certificado (Fecha de expiración). Para la revocación, revisa el estado de revocación (CRL) o el estado de uso en línea si el certificado está conectado a la red de la empresa. En navegadores, a veces verás un aviso si el certificado que usas para un sitio concreto ya no es válido. En caso de dudas, pide un nuevo certificado o la renovación al emisor autorizado.
¿Qué formato es mejor para exportar un certificado?
Depende del uso. Si necesitas migrar la clave privada junto con el certificado, exporta en formato PFX/P12. Si solo necesitas compartir la identidad (sin clave privada) para verificación o cifrado desde el lado receptor, exporta en CER o PEM. Guarda estas exportaciones en un lugar seguro y, si aparece la necesidad, protege el archivo con una contraseña.
¿Cómo aseguro que mi certificado no caiga en manos equivocadas?
Además de exportaciones cifradas y contraseñas fuertes, mantén tus dispositivos actualizados, utiliza autenticación de dos factores para cuentas críticas, y evita almacenar certificados en ubicaciones compartidas sin control de acceso. Si trabajas en un equipo, usa políticas de seguridad definidas y nunca dejes certificados con claves privadas sin protección en equipos que otros pueden usar.
¿Puedo usar el mismo certificado en Windows y macOS?
Sí, si el certificado está exportado con su clave privada en un archivo PFX/P12 o si la organización proporciona una solución de gestión que soporta múltiples plataformas. Sin embargo, recuerda proteger la clave privada con una contraseña fuerte y asegurarte de que el formato y la compatibilidad sean adecuados para cada sistema y aplicación.
¿Qué debo hacer si ya no necesito un certificado?
Elimina el certificado desde el almacén correspondiente y/o revoca el certificado a través del emisor si ya no confías en él. En macOS, puedes eliminarlo desde Keychain Access; en Windows, desde el MMC certmgr.msc o la consola de certificados. Asegúrate de que eliminar no afecte servicios que dependan de ese certificado antes de hacerlo.
Conclusión: pon en orden tu identidad digital
Localizar y gestionar certificados digitales no tiene por qué ser un rompecabezas. Conocer dónde mirar en Windows y macOS, entender qué significan las diferentes ubicaciones y saber cuándo exportar o renovar te da control sobre tu identidad digital. Es como ordenar una biblioteca de llaves: cada certificado tiene su función y su lugar. Si te organizas, podrás firmar, cifrar, autenticar y conectarte a servicios con tranquilidad, sin perder el tiempo buscando entre carpetas desconcertantes.