Activacion clave permanente seguridad social: guía paso a paso para activar y mantener el acceso seguro
activacion clave permanente seguridad social: guía paso a paso para activar y mantener el acceso seguro
Encabezado relacionado: Seguridad y acceso confiable a tu cuenta de Seguridad Social
Paso 1: ¿Qué es la clave permanente y por qué te conviene entenderla?
Imagínalo como la llave maestra de tu presencia digital ante la Seguridad Social. No es solo una contraseña más: es un método diseñado para darte acceso rápido, seguro y estable a tus trámites, datos y servicios asociados. ¿Por qué tanto alboroto? Porque las plataformas de seguridad social manejan información sensible: números de identificación, historial laboral, prestaciones y, en algunos casos, datos médicos. Una clave permanente, bien gestionada, reduce el riesgo de que alguien ajeno se cuele en tu perfil y cause estragos: duplicar créditos, modificar datos o interrumpir pagos. Pero ojo: la fortaleza de la llave no depende solo de la complejidad de la contraseña; también depende de cómo la mantienes, cómo la recuperas si la pierdes y qué herramientas de apoyo activas para reforzarla. ¿Te has preguntado alguna vez qué sucede cuando tu clave vive en una nube de dudas y amenazas? Ahí es donde entra la idea de “permanente” no como algo inmutable, sino como una disciplina de uso prolongado y consciente.
Para empezar con buen pie, piensa en la clave permanente como un compromiso a largo plazo con tu propia seguridad. A tu alrededor hay millones de demás claves, intentos y bots, y solo una capa de defensa sólida: una combinación de buena contraseña, verificación en dos pasos y hábitos de seguridad que se vuelven costumbre. En estas líneas te voy a guiar paso a paso para activar esa clave de manera correcta, entender qué necesitas para demostrar identidad, y aprender a mantenerla sin convertirte en un ermitaño de la tecnología. ¿Listo para convertirte en el guardián de tu propia identidad digital? Vamos a ello.
Paso 2: Verificación de identidad y requisitos: qué necesitas para empezar
Qué documentos y datos suelen requerirse
Antes de siquiera pensar en crear esa clave, necesitas reunir algunos elementos: tu documento de identidad, un teléfono móvil o correo electrónico verificados, y tal vez preguntas de seguridad que ya hayas configurado. La mayoría de los sistemas piden una verificación de identidad sólida para evitar que alguien más pueda activar una clave en tu nombre. Si trabajas con distintos organismos, es posible que te pidan datos complementarios como tu fecha de nacimiento, dirección actual o el número de tu afiliación. Mantén estos datos a mano; no deberían quedar expuestos por negligencia, pero la claridad de tus datos facilita el proceso y reduce los errores.
Herramientas y dispositivos recomendados
La verificación casi siempre implica un canal secundario: tu teléfono para códigos de un solo uso, o una app de autenticación. Si ya usas una app de mensajería o correo en tu teléfono, esa podría convertirse en tu aliado más práctico. Evalúa también si el proceso admite llaves de seguridad físicas (como USB o NFC) o si solo se apoya en códigos dinámicos. En cualquier caso, evita que tus datos de verificación estén expuestos en navegadores compartidos o dispositivos que no te pertenecen. Si alguien más tuvo acceso reciente a tu teléfono, cambia tus métodos de verificación y considera desactivar dispositivos no reconocidos para evitar sorpresas desagradables.
Preguntas para confirmar tu elegibilidad y planear el paso siguiente
Hazte estas preguntas: ¿Estoy en un lugar seguro para realizar la activación? ¿Tengo acceso a mi teléfono y correo verificados para recibir códigos? ¿Conozco el procedimiento exacto de mi entidad de Seguridad Social? Si puedes responder con confianza, ya estás en el umbral correcto para empezar. Si no, toma un momento para anotar los requisitos y resolver cualquier brecha antes de avanzar. La claridad evita arrepentimientos después.
Paso 3: Crear la clave permanente: criterios, recomendaciones y errores comunes
Criterios de una buena clave
Una clave permanente no debe ser una palabra fácil de adivinar, pero sí puede ser memorable para ti. Evita fechas de cumpleaños, números de teléfono o secuencias simples. Mezcla mayúsculas, minúsculas, números y símbolos. Una frase larga, transformada con sustituciones creativas, puede funcionar mejor que una cadena de caracteres al azar. Por ejemplo, en lugar de “P4ssw0rd!”, podrías construir algo como una frase personal convertida en código único, que solo tú entiendes. ¿La clave debe ser difícil de recordar? La solución es usar técnicas de memoria que vinculan la clave con una historia o imagen en tu cabeza, de modo que puedas recuperarla sin escribirla en papel. Pero no la almacenes en lugares vulnerables; si necesitas registrar indicaciones, hazlo con un gestor de contraseñas seguro.
Consejos para crear una clave robusta
Para que la clave sea duradera y segura, aplica estas buenas prácticas: evita reutilizar la misma clave en múltiples servicios; usa un gestor de contraseñas para generar y almacenar combinaciones únicas; evita patrones obvios (1234, abcd) y evita palabras de diccionario en cualquier idioma; establece una longitud mínima adecuada (p. ej., 14 caracteres como norma conservadora); y considera activar una segunda capa de seguridad, como la autenticación de dos factores. Piensa en la clave como una cerradura multihoja: cada hoja es una capa que un intruso tendría que lograr para entrar. ¿Qué ocurre si alguien intenta forzarla? Tu segunda capa de seguridad, si está bien configurada, casi siempre detiene a intrusos antes de que lleguen a la puerta principal.
Errores frecuentes a evitar
Entre los tropiezos más comunes están usar la misma clave en todos los servicios, no actualizarla con regularidad, o ignorar las alertas de seguridad que envían las plataformas. Otro error es compartir tu código de verificación con terceros, o escribirlo en notas no seguras. Si alguna vez sientes que alguien podría haber visto tu pantalla mientras activabas la clave, cambia la contraseña de inmediato y actualiza tus datos de verificación. La seguridad no es un estado estático: es una práctica de cada día, como cepillarte los dientes, pero digital. ¿Qué tan comprometido estás a adaptar estos hábitos en tu rutina?
Paso 4: Activar la clave en línea: procedimiento paso a paso
Este paso es la parte concreta de la guía: convertir la idea en acción. Cada institución puede tener variaciones mínimas, pero la estructura general es similar. Te acompañaré con un esquema claro para que puedas seguir sin perderte.
Guía paso a paso para la activación
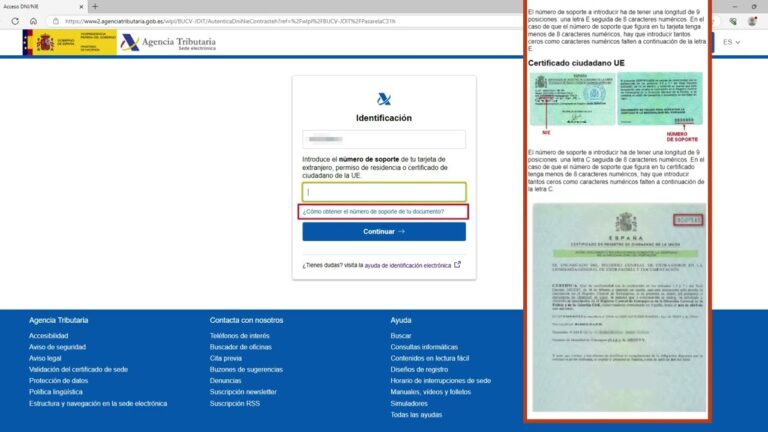
- Accede al portal oficial de la Seguridad Social con tus credenciales actuales o crea una cuenta si eres nuevo. Asegúrate de usar una red segura y un dispositivo de confianza.
- Navega hasta la sección de seguridad o acceso a cuentas. Busca la opción de activar la “clave permanente” o “acceso seguro” y lee las indicaciones.
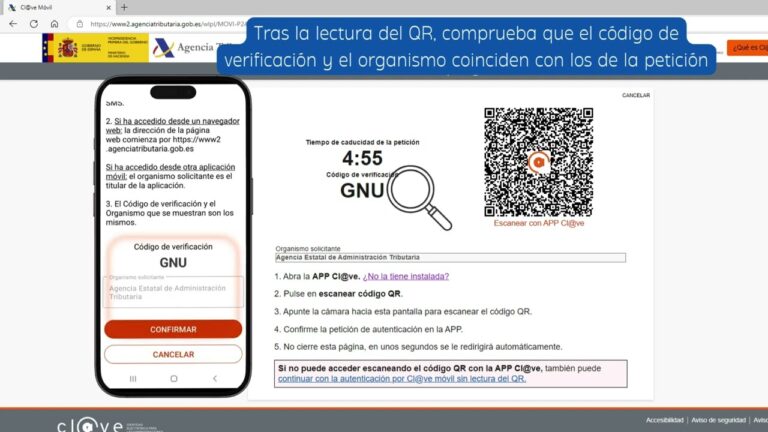
- Verifica tu identidad mediante el método disponible (códigos enviados por SMS, llamada, o una app de autenticación). Completa la verificación tal como se indica.
- Define tu clave permanente siguiendo los criterios de seguridad que ya discutimos. Si te ofrecen opciones de pasar a una clave de recuperación, decide si vale la pena incorporarlas y cómo integrarlas en tu flujo.
- Configura la verificación en dos pasos (2FA) si aún no está activa, y añade dispositivos de confianza. Esto crea capas extra para evitar intrusiones, incluso si alguien sabe tu clave.
- Guarda de forma segura cualquier código de recuperación proporcionado. En caso de pérdida, estos códigos pueden ser tus salvavidas. No los dejes expuestos donde cualquiera pueda verlos.
- Prueba el acceso: cierra sesión y vuelve a iniciar para confirmar que la clave permanente funciona correctamente y que la verificación adicional está operativa.
Errores típicos durante la activación y cómo evitarlos
Es fácil apresurarte y saltarte pasos cuando todo parece estar funcionando. No lo hagas. Tómate un par de minutos para confirmar que recibiste el código de verificación y que puedes usarlo sin problemas. Si algo falla, repite el proceso o contacta al servicio de soporte. Evita hacer capturas de pantalla de tus claves o códigos de seguridad; si necesitas guardarlos, utiliza un gestor de contraseñas cifrado o una nota protegida por contraseña en tu dispositivo.
Paso 5: Mantener y actualizar la seguridad: prácticas sostenibles a largo plazo
Rutinas diarias que fortalecen tu protección
Piensa en la seguridad como una rutina diaria. Verifica que tu dispositivo esté actualizado con las últimas actualizaciones de seguridad, que tu gestor de contraseñas esté sincronizado y funcionando correctamente, y que solo uses redes seguras cuando accedas a la Seguridad Social. Evita conectarte a redes públicas o abiertas, sobre todo si estás manejando información sensible. Si notas un comportamiento extraño en tu navegador, como ventanas emergentes o redirecciones no deseadas, detén la sesión y analiza qué podría estar pasando. En la práctica, la consistencia es la clave: una pequeña pausa para revisar la verificación en dos pasos puede ahorrarte un gran disgusto después.
Gestión de dispositivos y sesiones
Revisa periódicamente qué dispositivos tienen acceso a tu cuenta. Elimina aquellos que ya no uses o hayan quedado expuestos a terceros. No olvides cerrar sesiones en dispositivos compartidos, y desactiva la opción de recordar credenciales si alguien más podría usar tu equipo. Considera activar notificaciones de inicio de sesión para que recibas alertas cada vez que alguien intente entrar desde un nuevo dispositivo o ubicación. Es como tener un alarme en casa; si nadie se acerca, te mantienes tranquilo.
Actualización de datos de verificación
Los datos de verificación cambian con el tiempo: teléfonos pueden cambiar, correos pueden migrar o números de seguridad pueden caducar. Actualiza estos elementos con la frecuencia necesaria para que no te quedes fuera cuando más lo necesites. Esto evita bloqueos repentinos y reduce la probabilidad de que alguien use datos desactualizados para engañarte o colarse en tu cuenta.
Paso 6: Recuperación de acceso si pierdes la clave o el acceso se bloquea
Plan de contingencia para pérdida de clave
Todos podemos experimentar un olvido o una pérdida temporal de acceso. Por eso, es vital haber preparado un plan de contingencia: códigos de recuperación, un segundo canal de verificación y un contacto de emergencia autorizado. Si pierdes tu clave, usa el código de recuperación proporcionado durante la activación o contacta al servicio de atención para reestablecer el acceso. Mantén la paciencia: el proceso puede requerir verificación adicional para confirmar que eres quien dice ser. La buena noticia es que, con un plan, volverás a ingresar sin perder mucha cadencia en tus trámites.
Cómo usar los códigos de recuperación de forma segura
No compartas estos códigos con nadie y guárdalos en un lugar separado de tu dispositivo principal. Si tus códigos quedan en un cuaderno, asegúrate de que esté en un lugar donde solo tú tengas acceso. Si crees haber perdido un código, genera un nuevo conjunto de códigos de recuperación y desactiva los antiguos para evitar usos indebidos. Esto se parece a tener un plan B bien guardado en caso de que la lluvia empiece a caer: necesitas algo que puedas sacar sin improvisar bajo presión.
Paso 7: ¿Qué hacer ante sospecha de compromiso de tu cuenta?
Señales de que alguien podría estar intentando acceder
Advertencias tempranas pueden incluir notificaciones extrañas de inicio de sesión, cambios no autorizados en tus datos, o intentos de restablecimiento de contraseña sin que tú los hayas solicitado. Si ves algo raro, actúa con rapidez: cambia tu clave, desactiva sesiones no reconocidas y activa o reconfigura la verificación en dos pasos. No esperes a que el problema se agrave; la seguridad es una carrera de velocidad y precisión.
Acciones rápidas para contener un posible compromiso
Primero, cierra la sesión en todos los dispositivos y cambia la clave de inmediato. Revisa la actividad de tu cuenta para detectar cambios no autorizados y contacta al soporte de la Seguridad Social para reportar la posible intrusión. Si corresponde, actualiza tus datos de verificación y refuerza la autenticación con medidas más robustas. En segundo lugar, si sospechas que tu teléfono o correo han sido comprometidos, considera desvincularlos temporalmente y usar un canal alternativo para la verificación. El objetivo es crear una trinchera rápida entre el intruso y tu vida digital, para que no pueda avanzar sin obstáculos.
Paso 8: Integración con otros servicios y buenas prácticas de seguridad
No permitas que una sola clave controle todo tu mundo digital. Si la Seguridad Social se integra con otras plataformas, asegúrate de que cada una tenga su propia capa de seguridad y que uses gestores de contraseñas para organizar las credenciales. Evita la tentación de reutilizar la misma clave en múltiples servicios, y mantén tus dispositivos y navegadores actualizados. Piensa en la seguridad como en un equipo de fútbol: cada jugador (servicio) necesita su propia defensa para evitar goles (intrusiones).
Educación y conciencia tecnológica
Dedica un momento a entender las novedades en seguridad: qué es autenticación biométrica, cuándo es recomendable usar verificación en dos pasos, y cómo identificar intentos de phishing o ingeniería social. Mantenerse informado te hace menos vulnerable y te otorga confianza para gestionar tu vida digital sin miedo y con claridad. ¿Te has planteado alguna vez cuánta tranquilidad te da saber que tus datos están protegidos por varias capas que trabajan juntas?
Paso 9: Resumen práctico y checklist final
Para cerrar con fuerza, aquí tienes un resumen práctico que puedes imprimir o guardar como referencia rápida. Piensa en él como una lista de verificación que te acompaña cada vez que trabajas con la Seguridad Social:
- Comprueba tu identidad con los métodos recomendados y mantén tus datos de verificación actualizados.
- Crea una clave permanente robusta siguiendo criterios de longitud, diversidad de caracteres y memoria.
- Activa la verificación en dos pasos y añade dispositivos de confianza con cuidado.
- Guarda de forma segura los códigos de recuperación y evita compartirlos.
- Revisa periódicamente dispositivos y sesiones activas para detectar accesos no autorizados.
- En caso de compromiso, ejecuta un plan de recuperación inmediato y notifica al soporte.
- Adopta una cultura de seguridad diaria: actualiza software, evita redes inseguras y usa gestores de contraseñas.
Preguntas frecuentes (FAQ) únicas y contextualizadas
1) ¿Qué hago si mi teléfono se pierde justo cuando quiero activar la clave permanente? R: Activa el plan de recuperación con tus códigos alternativos; si no tienes, contacta al soporte para restablecer acceso y, si es posible, solicita una verificación mediante otro canal hasta que recuperes el dispositivo.
2) ¿La clave permanente puede funcionar con dispositivos sin internet? R: Sí, si se ha configurado con un código de recuperación o si hay una app que genera códigos sin conexión; sin embargo, la experiencia más fluida suele requerir conexión para verificar cada inicio de sesión.
3) ¿Es mejor activar la autenticación en dos pasos con SMS o con una app de autenticación? R: En general, una app de autenticación es más segura que los SMS, porque los códigos no dependen de redes de telefonía. Si tu entorno permite migrar, haz la transición a una app autenticadora y, si es posible, añade una llave de seguridad física.
4) ¿Con qué frecuencia debo cambiar la clave permanente? R: No hay una regla única, pero si no hay indicios de compromiso, puedes seguir un ciclo anual o semestral. Si hay sospecha de filtración, cambia la clave de inmediato y revisa las configuraciones de verificación en dos pasos.
5) ¿Qué hago si la Seguridad Social detecta un intento de inicio de sesión desde una ubicación inusual? R: Recibe la alerta, repite la verificación y considera cambiar tu clave. Asegúrate de que la notificación venga de un canal oficial y no caigas en correos de phishing. Mantén la calma y sigue los pasos de seguridad que se indiquen.
6) ¿Puedo usar la misma clave permanente para todos mis servicios de gobierno? R: No es recomendable; cada servicio debe tener su propia clave o, al menos, cada servicio debe diferir en su protocolo de seguridad. Si ya usas un gestor de contraseñas, puedes generar claves únicas para cada plataforma y reforzar con 2FA cuando esté disponible.
7) ¿Cómo sé si estoy usando una red segura al activar o gestionar mi clave permanente? R: Prefiere redes privadas o domésticas, evita redes públicas no confiables; utiliza una VPN si es posible y verifica que el sitio tenga HTTPS y un certificado válido antes de introducir información sensible.