Darse de alta en la agencia de proteccion de datos: guía paso a paso, requisitos y beneficios
Darse de alta en la agencia de proteccion de datos: guía paso a paso, requisitos y beneficios
Qué implica registrarte ante la agencia de protección de datos
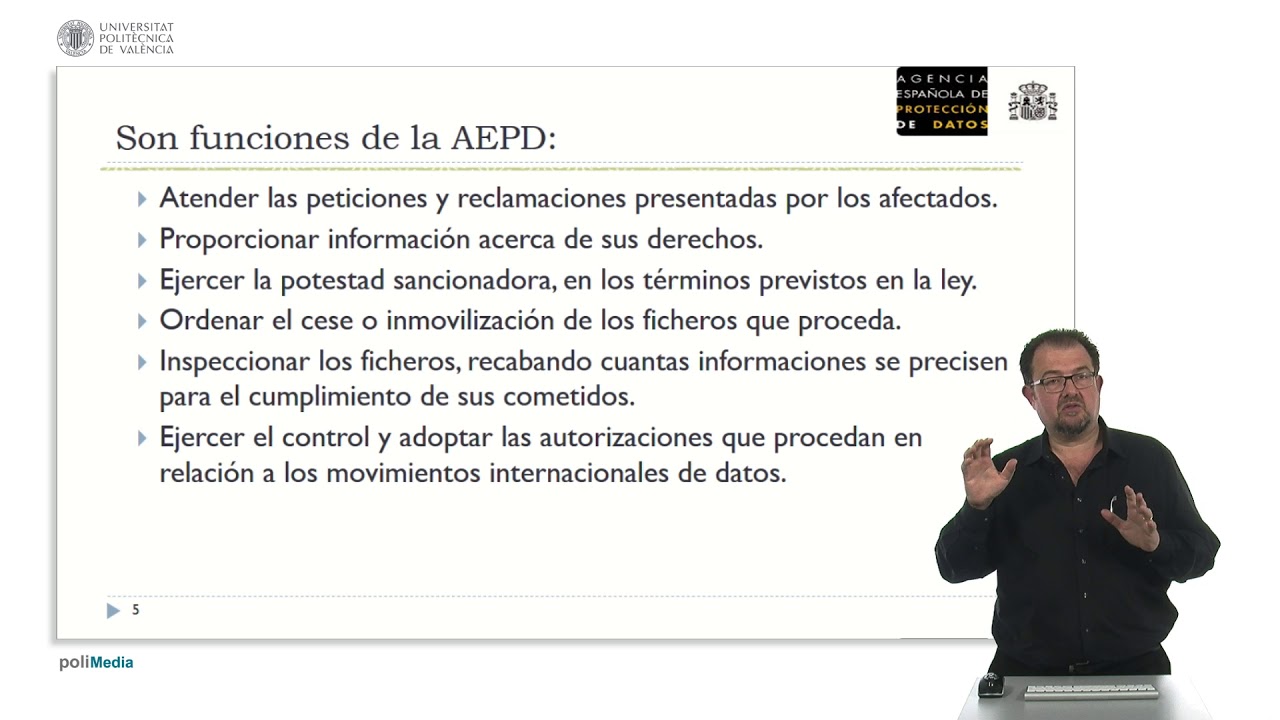
¿Qué es la agencia de proteccion de datos y por qué darnos de alta?
Imagina que tus datos personales son como un montón de llaves que abren puertas en la vida digital de tus clientes o usuarios. Cada vez que recoges, almacenas o compartes información, estás manejando esas llaves. La agencia de proteccion de datos, en la mayoría de los países, funciona como el guardián de esas llaves: se asegura de que las tengas bajo control, que no las gires por capricho y que nadie las utilice para hacer daño. Darse de alta ante esta autoridad no es solo un trámite burocrático; es una promesa de transparencia y de responsabilidad. Es tu forma de decir: «aquí están mis reglas, y las voy a cumplir».
Ahora bien, ¿cuál es el objetivo real de este alta? No se trata de asustar ni de burocratizar cada paso, sino de establecer el marco claro en el que operas con datos personales. Si gestionas una web, una tienda online, un ERP para clientes o incluso un pequeño consultorio, estás tratando datos de personas: correos, teléfonos, direcciones, historiales de compra, preferencias. La agencia de proteccion de datos vela por que esa información se procese de forma legal, ética y segura. En resumidas cuentas: te da un paraguas regulatorio para evitar tormentas legales y reputacionales. ¿Te suena a algo que te gustaría tener cuando alguien pregunta por tus políticas de privacidad? Probablemente sí.
Requisitos para darse de alta: ¿qué necesitas saber y preparar?
Antes de lanzarte a la ventanilla (ya sea física o digital), conviene hacer un diagnóstico honesto de tu situación. No todos los negocios deben presentar lo mismo ni ante la misma autoridad, pero hay elementos comunes que suelen pedir. Piensa en ello como preparar el equipaje para un viaje: si llevas de todo, todo encaja mejor y llegas más tranquilo a tu destino.
- Identidad y representación: datos de la empresa o persona responsable, NIF/CIF, y, si corresponde, datos del/la representante legal o apoderado.
- Actividad y finalidad del tratamiento: qué datos recoges, para qué los usas y por cuánto tiempo los conservarás.
- Relación con terceros: proveedores de servicio, procesadores externos, destinatarios de datos y transferencias internacionales si las hay.
- Base legal del tratamiento: consentimiento, contrato, interés legítimo, obligación legal, interés vital, entre otros.
- Descripción de las categorías de datos y de las personas interesadas: clientes, candidatos, proveedores, empleados, usuarios de la web.
- Medidas de seguridad técnicas y organizativas: cifrado, control de accesos, copias de seguridad, planes de respuesta ante incidencias.
- Políticas y documentación: registro de actividades de tratamiento, Política de Privacidad, avisos de cookies, procedimientos en caso de violación de datos.
- Derechos de las personas: mecanismos para que los usuarios ejerzan derechos de acceso, rectificación, supresión, oposición y portabilidad.
- Incidencias y notificaciones: cómo y cuándo comunicar incidentes de seguridad a la autoridad y a los afectados.
Como ves, la clave está en demostrar que no traes sorpresas: que conoces qué datos tratas, por qué y cómo los proteges. Si ya tienes políticas y procesos mínimos, el proceso de alta será más fluido. Si estás empezando, es un buen momento para sentarte a diseñar esos cimientos desde cero. ¿Te has preguntado alguna vez si tu página web está realmente preparada para gestionar correctamente las cookies y los datos de los usuarios? Este es el momento de responderlo con una estrategia clara.
Guía paso a paso para el alta: del análisis a la validación
Paso 1: Identificar tu condición de responsable o encargado
Primero, debes entender cuál es tu papel en el tratamiento de datos. Eres un responsable cuando decides por qué y cómo se tratan los datos. Eres un encargado cuando alguien (tu cliente, un tercero) te dice: «túDONE: gestiona estos datos para este fin». Este paso es crucial, porque define qué tipo de documentación y qué obligaciones tienes. Si trabajas con datos de clientes, proveedores o usuarios, lo más probable es que seas responsable o que, al menos, tengas responsabilidades compartidas. ¿Qué significa en la práctica? Significa que, en caso de duda, puedes justificar cada decisión: por qué has pedido X dato, por qué Y lo almacenas Z años, y cómo proteges ese acceso. No improvises: la autoridad suele valorar un mapa claro de responsabilidades y procesos.
Paso 2: Reunir la documentación necesaria
Ya sabes qué haces, ahora congrega los papeles. La documentación típica incluye: identificación de la empresa y del responsable, descripción de las categorías de datos, descripción de las operaciones de tratamiento, bases legales para cada tratamiento, registros de actividades de tratamiento, y evidencia de las medidas de seguridad implantadas. Además, prepara las políticas de privacidad y avisos de cookies, y, si tienes transferencias internacionales, justifica las salvaguardas correspondientes. Si ya trabajas con proveedores, guarda también acuerdos de procesamiento de datos (DPA) que demuestren que la relación está regulada. ¿Qué pasa si te piden algo y no lo tienes? Es mejor anticiparlo: crea un draft de políticas y procedimientos para acelerar la revisión.
Paso 3: Presentar la solicitud de alta
Con todo a punto, toca presentar la solicitud ante la autoridad competente. En muchos lugares, esto se puede hacer en línea, a través de un formulario específico o mediante un portal de trámites. En algunos países, primero debes hacer un pre-registro o consultar si ya existe una empresa en tu nombre para evitar duplicados. Es posible que haya tasas asociadas o que el envío de documentos se haga por anexos. En la presentación, detalla claramente: qué datos tratas, con qué fines, quién es responsable, qué medidas de seguridad implementas y cómo se gestionan los derechos de las personas. Mantén un lenguaje claro y evita jerga técnica innecesaria; la persona que revisa no necesariamente es experta en tu sector, pero sí debe entender el flujo de datos. ¿Te has topado alguna vez con formularios que parecen escritos en otro idioma? El truco está en traducir tu negocio a un lenguaje de protección de datos entendible.
Paso 4: Esperar revisión y respuesta
Una vez presentada la solicitud, llega la espera. Algunas autoridades realizan un análisis preliminar inmediato, mientras que otras pueden tardar semanas o incluso meses, especialmente si se trata de un primer alta o de un cambio relevante en tus procesos. Durante este periodo, es útil mantener a mano cualquier consulta de la autoridad y estar listos para proporcionar información adicional o aclaraciones. Si hay ajustes que hacer (por ejemplo, permisos, bases legales o documentos incompletos), responde con prontitud. Mantener una comunicación clara evita retrasos y demuestra tu compromiso serio con la protección de datos.
Paso 5: Mantenimiento y actualizaciones de la alta
La alta no es un certificado que se cuelga en la pared y ya está. Es un proceso dinámico. Tus operaciones cambian, los proveedores cambian, las leyes cambian, así que debes actualizar la documentación y, si corresponde, ampliar o adaptar las autorizaciones. Establece revisiones periódicas (por ejemplo, cada seis meses o cada vez que haya una modificación significativa en el tratamiento de datos). Implementa un mecanismo de control de cambios para que cada modificación quede registrada. Y ya que hablamos de cambios, pregúntate: ¿mi persona responsable sabe quiénes son los encargados de tratamiento y cómo se comunican? Un diagrama rápido de flujo puede evitar malentendidos y conflictos legales. ¿Qué tan preparado estás para un incidente de seguridad? Tener planes te facilita responder sin perder tiempo ni confianza.
Beneficios de estar al día con la protección de datos
Puede parecer un gasto de tiempo y esfuerzo, pero las ventajas de mantenerte al día van más allá de cumplir una obligación legal. Aquí tienes algunos beneficios tangibles que muchas organizaciones descubren cuando incorporan la protección de datos como parte de su cultura:
- Confianza de clientes y usuarios: cuando ven que cuidas su información, se sienten seguros y más dispuestos a iniciar relaciones comerciales o personales contigo.
- Diferenciación competitiva: en mercados saturados, demostrar buenas prácticas de datos puede ser un factor decisivo entre tu empresa y otra que no lo haga.
- Reducción de riesgos: políticas claras, medidas de seguridad y respuesta ágil a incidentes reducen la probabilidad de violaciones graves y las posibles sanciones.
- Eficiencia operativa: un registro de tratamientos y un plan de seguridad obligan a documentar procesos. Eso, a la larga, facilita auditorías, migraciones de datos y integraciones con nuevos sistemas.
- Relaciones con terceros más sólidas: cuando tus proveedores ven que ya tienes políticas, la negociación de acuerdos de procesamiento de datos se hace más fluida y menos dolorosa.
Además, estar al día te da una base sólida para escalar tu negocio. Si piensas en ampliar a mercados internacionales, las normas de protección de datos suelen ser un requisito clave. ¿Estás preparado para crecer sin perder el control de tus datos?
Consejos prácticos para gestionar la proteccion de datos en tu día a día
La teoría es importante, pero lo que realmente marca la diferencia es la práctica diaria. Aquí tienes estrategias sencillas que puedes empezar a implementar ya mismo, sin complicarte la vida:
- Haz inventario de datos: cada vez que recolectas datos, pregunta: ¿qué datos? ¿para qué? ¿cuánto tiempo? ¿con quién se comparten?
- Minimización de datos: recoge solo lo necesario. Menos datos, menos riesgos y menos preocupación por su custodia.
- Seguridad por diseño: incorpora medidas de seguridad desde el inicio de cualquier proyecto (p. ej., cifrado de bases de datos, control de accesos, registro de acciones).
- Gestión de consentimientos: guarda pruebas de consentimiento cuando sea necesario y facilita a las personas la retirada de su permiso.
- Políticas claras y comunicadas: actualiza tu política de privacidad y tus avisos de cookies; comunícalos de forma visible y comprensible.
- Formación del equipo: cada persona que maneja datos debe saber qué puede hacer, qué no y qué hacer ante un posible incidente.
- Plan de respuesta ante incidentes: define pasos, responsables y tiempos de notificación, tanto a la autoridad como a los afectados.
- Auditorías internas: revisiones periódicas te ayudan a detectar debilidades antes de que se conviertan en problemas.
Si te surge una duda sobre una práctica concreta, pregunta a tu equipo o consulta a un asesor de protección de datos. Muchas veces un par de minutos de conversación evitan horas de complicaciones.
Ejemplos prácticos y casos comunes
Para que lo veas más claro, te dejo tres escenarios habituales y cómo aplican las ideas de alta y protección de datos:
Caso A: negocio online con suscripción
Este tipo de negocio recoge direcciones de correo, preferencias de usuario y datos de pago. Debes justificar cada tratamiento (por ejemplo, envío de newsletters con base legal de consentimiento). Implementa doble opt-in para la recopilación de correos, almacena los datos de pago de forma segura y acuerda con el procesador de pagos un DPA robusto. Mantén un registro de consentimientos y una política de retención que especifique cuánto tiempo conservarás cada dato.
Caso B: gestión de recursos humanos en pymes
El tratamiento de datos de empleados es especialmente sensible. Necesitarás bases legales claras, un registro de actividades de tratamiento, medidas de seguridad reforzadas y procedimientos para la verificación de antecedentes, evaluaciones de desempeño y procesos disciplinarios. Asegúrate de que el acceso a expedientes esté limitado a personal autorizado y de que exista una política de uso de dispositivos y de correo corporativo.
Caso C: servicio B2B con proveedores externos
Cuando trabajas con terceros que manejan datos en tu nombre, debes celebrar acuerdos de procesamiento de datos (DPA) y mantener un inventario de proveedores. Evalúa la seguridad de cada tercero y establece cláusulas de respuesta ante incidentes que cubran both la violación de datos y la pérdida de acceso. Con este enfoque, puedes reducir riesgos sin dejar de disfrutar de la eficiencia que te aporta la externalización.
Preguntas frecuentes (FAQ) únicas y útiles
Aquí van respuestas claras a dudas comunes que suelen surgir cuando se empieza a contemplar el alta ante una agencia de proteccion de datos:
- ¿Cuánto suele tardar la revisión de la solicitud de alta? R: Varía según el país y la carga de trabajo de la autoridad. En muchos casos, la revisión preliminar puede demorar semanas; en otros, meses. Si ya tienes casi todo en orden, la respuesta suele ser más rápida.
- ¿Qué pasa si cambio de actividad o amplío mi base de datos después del alta? R: Debes actualizar la documentación y, si corresponde, la solicitud de alta. Mantener a la autoridad informada y adaptar tus políticas evita sorpresas y sanciones.
- ¿Es obligatorio darnos de alta si solo gestionamos datos de clientes en una tienda online pequeña? R: En muchos marcos regulatorios, sí. Si procesas datos personales, es probable que tengas que demostrar tu cumplimiento, y el alta facilita esa demostración.
- ¿Qué sucede si apliqué una medida de seguridad pero resulta que no es suficiente? R: Debes corregir y, si es necesario, presentar una solicitud de modificación ante la autoridad. La transparencia y la capacidad de respuesta son clave para recuperar la confianza.
- ¿Cómo puedo preparar a mi equipo para cumplir con las exigencias sin convertirlo en un dolor diario? R: Automatiza lo que puedas (registros, avisos, recordatorios) y crea guías simples para cada proceso. La formación debería ser breve, práctica y periódica, no una carga extra.
Conclusión: tu plan claro para proteger datos y crecer
Darse de alta en la agencia de proteccion de datos no es un trámite aislado; es una decisión estratégica que impacta en la confianza, la operativa diaria y el crecimiento a largo plazo. Si te acercas al proceso con un plan claro, una documentación bien organizada y un compromiso real para proteger a las personas, verás cómo estas medidas se integran de forma natural en tu negocio. Es como construir una casa sólida: cada piedra debe encajar, y cuando está terminada, la casa respira tranquilidad, no intranquilidad. ¿Listo para empezar? ¿Qué parte de tu flujo de datos crees que necesitas documentar con mayor prioridad? ¿Qué medidas de seguridad te gustaría reforzar este año para evitar incidentes inesperados?
En resumen, recuerda estos puntos clave: identifica tu rol en el tratamiento de datos, reúne la documentación esencial, presenta la solicitud de alta con transparencia, mantén actualizados tus procesos y aprovecha los beneficios de una gestión centrada en la protección de datos. Y si te sirve, comparte tus dudas o casos concretos para que podamos afinar juntos una ruta personalizada hacia un alta exitoso y sostenible.