Ficheros inscritos en el registro general de protección de datos
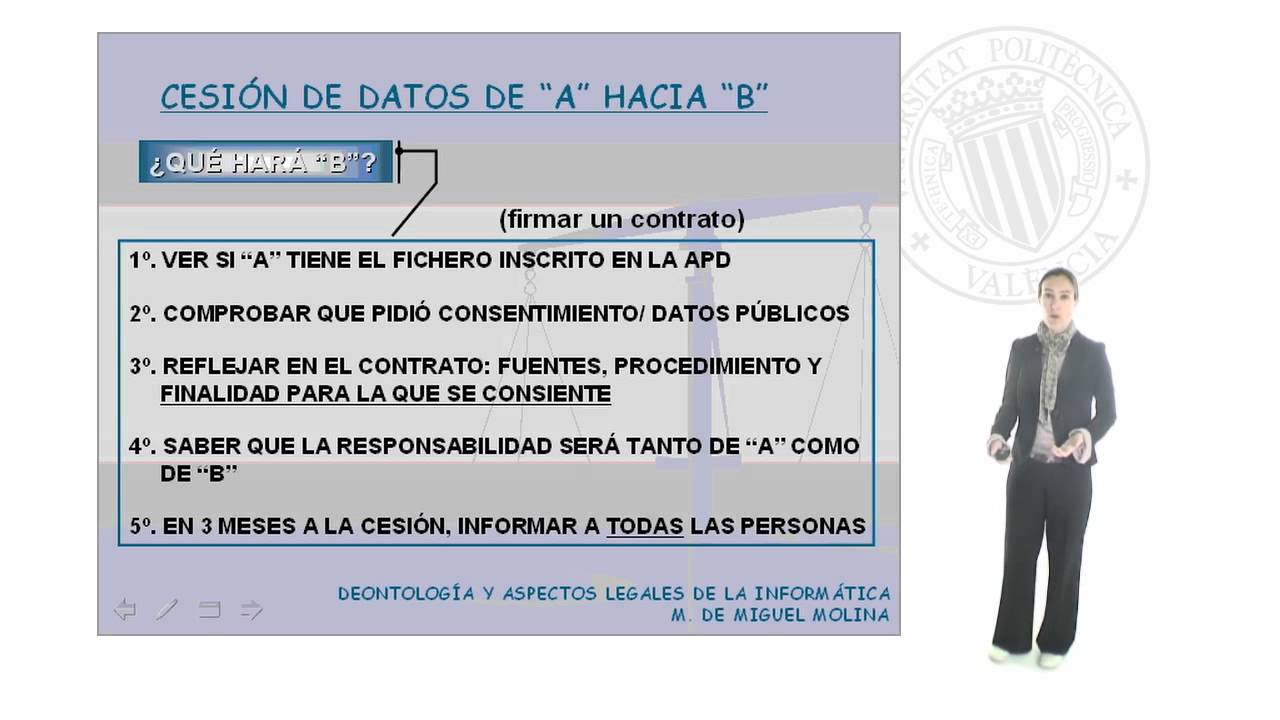
Ficheros inscritos en el registro general de protección de datos
¿Qué significa inscribir ficheros y por qué importa en el registro general de protección de datos?
Qué son los ficheros inscritos y qué implica su registro
Imagina que la protección de datos fuera una casa: cada habitación es un ficher o, mejor dicho, un conjunto de datos que describe a una persona. En la vida real, las empresas y entidades tratan información personal para mil fines: gestionar nóminas, enviar facturas, atender consultas, o incluso analizar hábitos de consumo. El registro general de protección de datos funciona como una libreta de inventario donde se anota qué habitaciones tiene la casa, qué tipo de muebles (los datos) hay en cada una y qué normas de seguridad se deben aplicar para que nadie entre sin permiso. Cuando un fichero está “inscrito” en ese registro, significa que la autoridad de protección de datos ya tiene constancia de su existencia, de su finalidad, de quién lo gestiona y de las medidas que se han adoptado para protegerlo. En otras palabras, inscribir un fichero es declarar públicamente, con precisión y responsabilidad, qué datos se procesan, con qué fin, y con qué medios técnicos y organizativos se salvaguarda esa información.
Este acto no es un trámite meramente formativo; es una pieza clave: ayuda a la autoridad a vigilar el cumplimiento de la normativa, facilita la transparencia hacia las personas y, en la práctica, puede evitar malentendidos, sanciones o pérdidas de confianza. Si alguna vez te preguntas por qué hay que anotar cada conjunto de datos, piensa en la inscripción como un mapa claro para ti, para tus clientes y para el regulador. Sin ese mapa, el riesgo de perder control sobre datos sensibles crece como una planta sin riego: empieza pequeña y, sin atención, se marchita. Con el mapa, cada responsable de tratamiento sabe exactamente qué camino debe seguir para no perderse en el laberinto de permisos, finalidades y medidas de seguridad.
Tipos de ficheros y categorías de datos
Los ficheros no son todos iguales; cada uno tiene su propia historia, y por eso el registro solicita una clasificación cuidadosa. En términos prácticos, se pueden distinguir varios grupos. Por un lado, los ficheros de clientes o usuarios, que suelen contener datos de identificación, contacto, historial de compras o interacción con el servicio. Por otro, los ficheros de empleados, que incluyen información laboral, nóminas, evaluaciones y, a veces, datos de salud o de seguridad social. También están los ficheros de proveedores, proveedores de servicios y socios, que contienen información de contacto, facturación y, en algunos casos, datos de cumplimiento contractual. Y más allá de la tipología, hay categorías de datos: datos de identificación (nombre, DNI, CIF), datos de localización (dirección, IP), datos sensibles (salud, ideología, religión) y, en general, cualquier dato personal que permita distinguir a una persona o describirla de manera detallada.
La clave está en describir no solo qué datos se guardan, sino por qué y durante cuánto tiempo. Por ejemplo, un fichero de clientes puede contener direcciones de correo, historial de compras y preferencias de producto para personalizar ofertas; la finalidad es crucial porque define cuándo se puede compartir esa información con terceros, bajo qué base legal y con qué medidas de seguridad. Si un fichero procesa datos especialmente protegidos (salud, origen racial, religión, etc.), la inscripción debe ser especialmente cuidadosa y justificar una base legal sólida y salvaguardas reforzadas. En definitiva, conocer y clasificar con detalle los tipos de datos facilita la toma de decisiones y reduce el margen de error ante el regulador o ante cualquier incidente de seguridad.
Cómo registrar un fichero en el registro general de protección de datos
Inscribir un fichero no es un paseo por el parque; es un proceso que exige rigor, claridad y documentación. Aquí tienes un itinerario práctico, paso a paso, pero también con matices que suelen aparecer en la realidad diaria de una empresa o una entidad pública.
Pasos prácticos para inscribir
1) Determinar la necesidad de inscripción: no todos los ficheros requieren inscripción, pero la mayoría de los que tratan datos personales sí. Si gestionas datos de clientes, usuarios, empleados o proveedores, es muy probable que debas inscribirlos. Pregúntate: ¿qué datos trataré? ¿con qué finalidad? ¿qué medidas de seguridad tengo? ¿qué duración de conservación? Si la respuesta es clara y justificable, sigue adelante.
2) Preparar la ficha de registro: en la práctica, esto significa describir: la finalidad del tratamiento, los tipos de datos, las categorías de interesados, los destinatarios o transferencias (si las hay), las medidas técnicas y organizativas de seguridad, y el plazo de conservación. Es útil detallar también el responsable del tratamiento y, si corresponde, el encargado (subcontratado) que maneja esos datos. Este es el “mapa” que mencionaba antes: debe ser verídico, completo y verificable.
3) Verificar bases legales y condiciones de uso: cada tratamiento debe basarse en una de las bases legales del RGPD (consentimiento, interés legítimo, cumplimiento de una obligación legal, etc.). Explicar la base legal elegida en la inscripción ayuda al regulador y a los interesados a entender por qué se pueden usar esos datos y bajo qué condiciones.
4) Evaluar medidas de seguridad: describe las medidas técnicas (encriptación, control de accesos, copias de seguridad) y las medidas organizativas (políticas internas, formación del personal, procesos de respuesta ante incidentes). Estas medidas deben ser adecuadas al tipo de datos y al riesgo para los derechos y libertades de las personas.
5) Presentar la inscripción ante la autoridad: en España, la inscripción suele hacerse a través de la autoridad de protección de datos competente (la AEPD en muchos casos, o la autoridad autonómica, dependiendo del tipo de organización). El proceso puede ser online y exige adjuntar la documentación correspondiente. En algunos entornos, hay guías y plantillas para facilitar el llenado.
6) Mantener actualizada la inscripción: la vida de un fichero no es estática. Cambian las finalidades, los destinatarios, o el tipo de datos que se tratan. Cuando hay cambios sustanciales, es necesario actualizar la inscripción para mantenerla vigente y fiel a la realidad.
7) Supervisión y revisión periódica: además de la inscripción, conviene programar revisiones internas para verificar que las medidas de seguridad siguen siendo adecuadas y que las finalidades se cumplen. Esto no solo evita problemas legales, también fortalece la confianza de clientes y empleados.
Documentación necesaria y formatos habituales
La documentación típica que acompaña a una inscripción incluye: descripción de la actividad de tratamiento, relaciones entre responsables y encargados, mapa de procesos, inventario de bases de datos, lista de categorías de datos, políticas de seguridad, registros de incidencias y una declaración de consentimiento cuando sea necesario. En muchos casos, las autoridades recomiendan adjuntar un diagrama de flujo de datos para que sea claro cómo circulan los datos dentro y fuera de la organización. La clave es la claridad: si otra persona leyera la inscripción, debería entender rápidamente qué se está haciendo con los datos, por qué y con qué límites.
Impacto y beneficios de inscribir
Puede parecer un trámite burocrático más, pero inscribir ficheros tiene efectos prácticos muy reales. En primer lugar, mejora la gobernanza de datos dentro de la organización. Al describir y formalizar cada tratamiento, sales de la nebulosa de “lo que estamos haciendo” y pasas a una posición de transparencia, con controles y responsables claros. En segundo lugar, facilita la gestión de riesgos: si un incidente de seguridad ocurre, tener una inscripción precisa y actualizada ayuda a responder con rapidez y con bases sólidas. En tercer lugar, refuerza la confianza de clientes, usuarios y empleados. Cuando alguien sabe qué datos se recogen, por qué y qué pasa con ellos, la relación se vuelve más estable y menos ambiguamente sospechosa.
Además, hay un componente práctico: las autoridades de protección de datos a veces revisan inscripciones para evaluar el estado de cumplimiento de una organización. Una inscripción bien hecha puede agilizar auditorías, reducir las dudas y, en caso de irregularidades, permitir una corrección más rápida y eficaz. Es como tener un check-list claro antes de emprender un viaje: reduce sorpresas y asegura que el recorrido sea seguro y predecible.
Auditoría y supervisión: cómo asegurarte de que todo está en regla
La supervisión no es un castigo; es una herramienta de mejora continua. En este apartado te propongo un enfoque práctico para mantener el rumbo, incluso cuando las cosas cambian: cambios en la plantilla, nueva normativa, o la adopción de una nueva tecnología. Piensa en ello como un ciclo de retroalimentación constante: plan, hacer, verificar, actuar.
Evaluación de riesgos y minimización
La evaluación de riesgos no es algo reservado a consultorías lejanas: es una práctica diaria para cualquier persona que maneje datos. Evalúa qué podría salir mal (pérdida, filtración, acceso indebido) y qué impacto tendría en la vida de las personas. Luego, aplica medidas para reducir la probabilidad o el impacto. En términos simples: si existe la posibilidad de que alguien vea datos que no debe, refuerza controles de acceso y reduce la cantidad de datos innecesarios que guardas. Menos datos, menos riesgo. Pregúntate: ¿realmente necesito conservar este dato? ¿durante cuánto tiempo? ¿qué tan sensible es este dato? ¿Quién necesita verlo y por qué?
Casos prácticos y ejemplos reales
A veces las reglas cobran sentido cuando las ves en acción. Imagina dos escenarios opuestos para entender mejor el papel de la inscripción.
Caso A: una clínica pequeña mantiene una base de pacientes con datos de contacto, historial médico y citas. Si inscribe este fichero de forma clara, con la finalidad de gestionar citas, facturación y seguimiento clínico, y describe las medidas de seguridad (acceso limitado, cifrado de historiales, registro de auditoría), está configurando un marco sólido para proteger información sensible. En caso de un incidente, la inscripción facilita la comunicación con los pacientes, la toma de decisiones y la corrección de procesos que minimizarían daños futuros.
Caso B: una tienda online que utiliza datos de clientes para personalizar ofertas y analizar hábitos de compra. Si no inscribe correctamente el fichero, podría enfrentarse a preguntas sobre la base legal, la duración de conservación y la forma en que se comparten datos con terceros. Además, si un tercero accede a datos de clientes sin permiso, la organización podría enfrentar sanciones y pérdida de confianza. La inscripción actúa como un recordatorio de qué datos se procesan, para qué y con qué salvaguardas; ayuda a evitar estas situaciones y facilita la respuesta ante cualquier incidente o consulta.
Desafíos actuales y tendencias futuras
La protección de datos no es estática. Por eso, cada vez que hablas de inscripciones, debes tener en cuenta los retos que vienen con la tecnología y la globalización. Uno de los grandes desafíos actuales es el volumen y la velocidad de los datos. En un mundo en el que se generan datos a un ritmo vertiginoso, mantener al día las inscripciones exige procesos automatizados, herramientas de gestión de incidentes y una cultura corporativa que valore la seguridad como un pilar básico. Otra tendencia es la colaboración entre organizaciones y la transferencia de datos a través de proveedores y socios. En esos escenarios, la inscripción debe detallar adecuadamente a qué terceros se les permiten los datos y bajo qué condiciones, reduciendo riesgos de cumplimiento cuando el flujo de información cruza fronteras o entra en ecosistemas de servicios en la nube. Finalmente, la educación continua es clave: personal, directivos y responsables técnicos deben entender, de forma práctica, qué significa la protección de datos en sus tareas diarias. La inscripción debe ser un documento vivo, no un archivo olvidado en una carpeta de políticas.
Conexión entre RGPD y el día a día: ejemplos para entender mejor
Ejemplificar cómo la inscripción impacta en la operativa diaria ayuda a convertir la normativa en una herramienta útil. Por ejemplo, si una empresa utiliza datos de ubicación de clientes para personalizar promociones en la tienda física, debe explicar la finalidad y la base legal en la inscripción. Si también utiliza datos para fines de analítica interna, eso debe quedar claro y separado, con sus propias medidas de seguridad y términos de conservación. Otro ejemplo: si un hospital externaliza el procesamiento de historiales a un servicio de cloud, la inscripción debe detallar al menos quién es el responsable, qué medidas de seguridad se aplican en el proveedor y qué mecanismos permiten verificar el cumplimiento. En definitiva, se trata de una coordinación entre lo que la norma pide y lo que la operación cotidiana requiere para funcionar correctamente.
Conclusiones
Inscribir ficheros en el registro general de protección de datos no es un requisito vacío; es una práctica que te ayuda a gestionar datos con mayor claridad, a reducir riesgos y a construir confianza. No se trata solo de cumplir una obligación, sino de adoptar una visión proactiva: saber qué datos tienes, para qué los usas, cuánto tiempo los conservas y qué controles garantizan su seguridad. Si te preguntas por dónde empezar, recuerda este esquema: identifica, describe, evalúa, inscribe y revisa. Esa secuencia te da un marco sólido y te evita conversaciones incómodas o sanciones innecesarias. Y si te queda alguna duda, lo mejor es consultar con la autoridad de protección de datos de tu región o con un profesional especializado que pueda adaptar estas pautas a tu circunstancia concreta.
Preguntas frecuentes únicas
- ¿Qué hago si mis ficheros cambian de finalidad después de inscritos? Respuesta: actualiza la inscripción para reflejar la nueva finalidad y, si la base legal o las medidas de seguridad cambian, ajusta también esas secciones.
- ¿Es obligatorio inscribir ficheros que solo contienen datos de contacto sin información sensible? Respuesta: depende del contexto y de la normativa local; en general, cualquier tratamiento de datos personales suele requerir inscripción si está sujeto a la regulación de protección de datos.
- ¿Qué diferencia hay entre responsable y encargado del tratamiento en la inscripción? Respuesta: el responsable decide el propósito y los medios del tratamiento; el encargado actúa por cuenta del responsable. En la inscripción, hay que describir quién hace qué y qué acuerdos regulan esa relación.
- ¿Puede una inscripción ayudar a gestionar incidentes de seguridad? Respuesta: sí. Tener un registro claro facilita la detección temprana, la comunicación a las personas afectadas y la coordinación de medidas correctoras ante incidentes.
- ¿Qué pasa si no actualizo la inscripción ante cambios menores, como un nuevo servicio que utiliza los mismos datos? Respuesta: es recomendable actualizarla para mantener la coherencia y evitar dudas sobre el alcance de los tratamientos.
- ¿Qué papel juega la base legal en la inscripción? Respuesta: la base legal garantiza que el tratamiento sea legítimo. En la inscripción, especificar la base ayuda a justificar las decisiones y facilita auditorías y revisiones.
- ¿Puede la inscripción afectar la experiencia del usuario? Respuesta: sí, en positivo. Una inscripción clara puede aumentar la transparencia y la confianza del usuario, al saber exactamente cómo se usan sus datos y cómo pueden ejercer sus derechos.
- ¿Cómo distinguir entre datos necesarios y datos “bonos extra” en la inscripción? Respuesta: prioriza solo aquello que es imprescindible para la finalidad. Si ciertos datos no son necesarios, no deben almacenarse ni incluirse sin justificación.